Konfiguracja sieci
Rozdział opisuje przypisywanie sieci do serwera w panelu Klienta oraz zasady korzystania z adresacji IP, DNS, sieci wewnętrznej i ochrony AntyDDoS. Sposób podłączenia serwera zależy od zamówionej usługi. W środowisku Atman funkcjonuje standardowy model sieciowy oraz wariant z redundancją interfejsów, oferowany jako dodatkowo płatna usługa Nowa Architektura.
Różnice pomiędzy tymi środowiskami dotyczą przede wszystkim:
sposobu podłączenia serwera do infrastruktury sieciowej,
liczby wykorzystywanych interfejsów,
sposobu realizacji redundancji,
możliwości wykorzystania LACP,
zakresu dodatkowych funkcji sieciowych dostępnych w zamówionej usłudze,
sposobu przypisania adresacji publicznej i prywatnej.
Przed zmianą ustawień należy sprawdzić parametry konkretnej usługi. Nie należy przenosić konfiguracji z innego serwera bez sprawdzenia zgodności architektury i zamówionego wariantu. Przypisanie sieci w panelu oraz konfiguracja adresu IP w systemie operacyjnym to odrębne czynności.
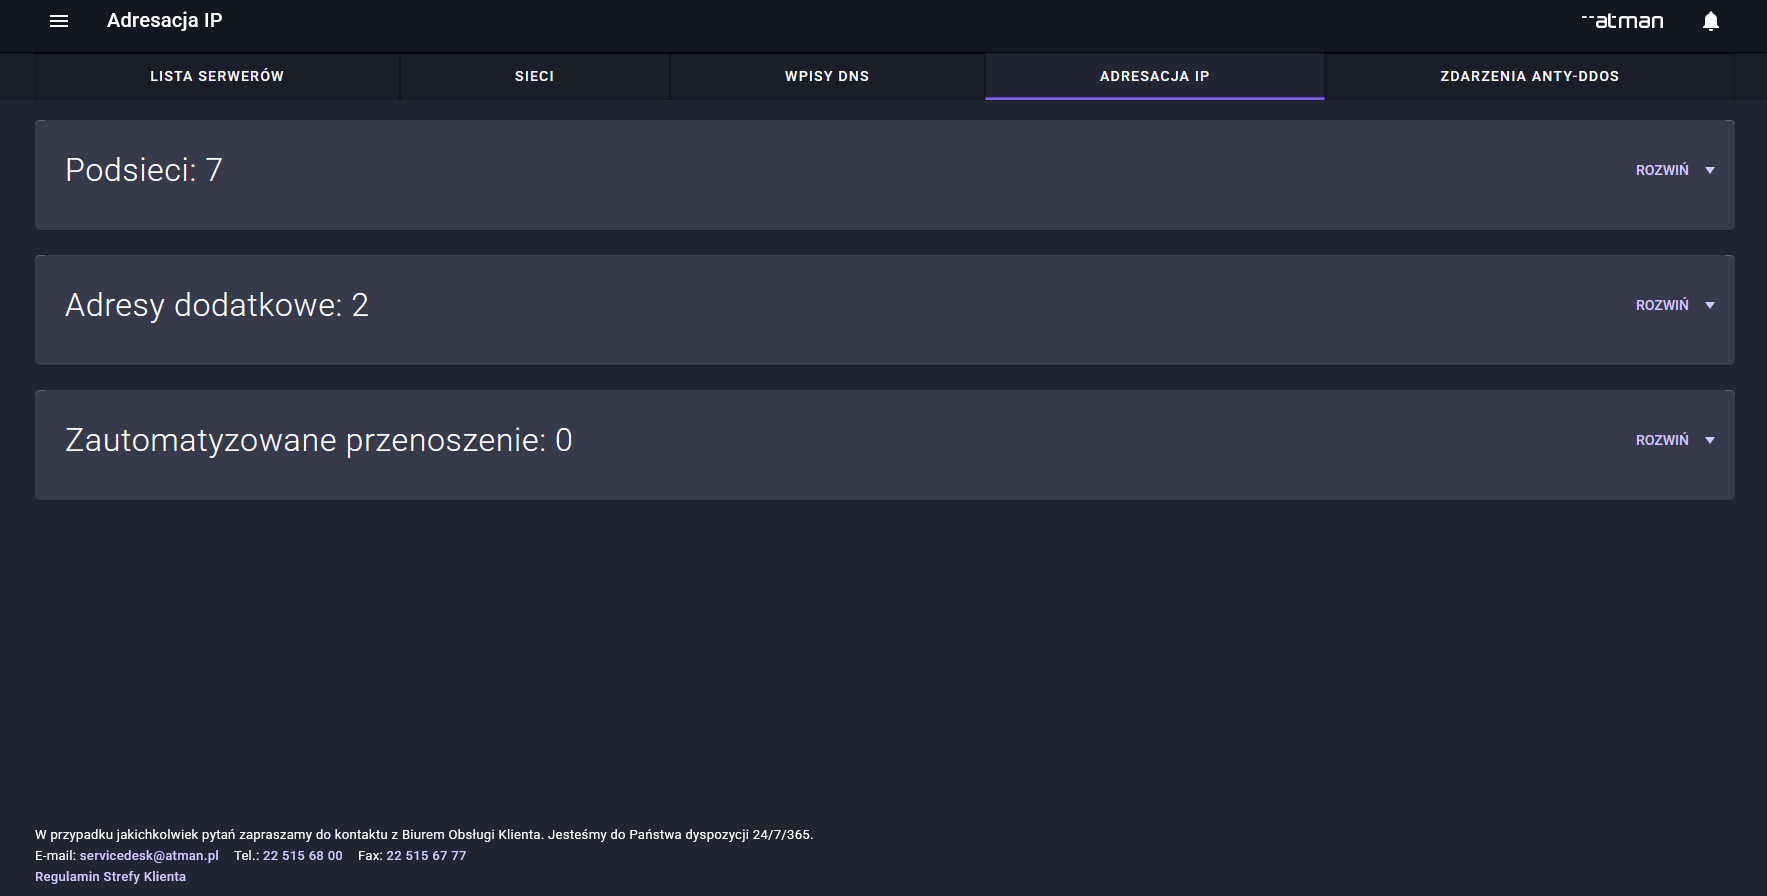
Publiczna adresacja IP
Serwer wymagający komunikacji z Internetem otrzymuje publiczną adresację IP zgodną z zamówionym wariantem usługi.
Dla zamówionej sieci publicznej Klient otrzymuje parametry niezbędne do konfiguracji, w szczególności:
adres IP lub pulę adresów IP,
prefiks lub maskę sieci,
informacje dotyczące bramy lub sposobu routowania,
adresację IPv6, jeżeli została udostępniona w ramach usługi.
Adresacja IP jest udostępniana natywnie, bez konieczności konfigurowania tagowania VLAN po stronie Klienta.
Publiczna adresacja IP jest związana z siecią publiczną. Następnie sieć ta jest przypisywana do interfejsu serwera. Należy odróżnić to przypisanie w panelu od ustawienia adresu IP w systemie operacyjnym.
W standardowym modelu sieciowym sieć publiczna jest przypisywana do interfejsu serwera obsługującego tę sieć. W usłudze Nowa Architektura, w wariancie z redundancją i LACP, konfiguracja musi uwzględniać interfejsy należące do agregacji; w systemie operacyjnym adres IP konfiguruje się na odpowiednim interfejsie logicznym. Nie należy przypisywać tego samego adresu niezależnie do portów składowych agregacji.
Przed zapisaniem zmiany w panelu należy sprawdzić wybrany serwer, sieć oraz interfejs. Zmiana przypisania sieci może przerwać dostęp do serwera i wymagać dostosowania ustawień systemu operacyjnego.
Podczas pracy w panelu należy unikać następujących błędów:
przypisania adresacji do niewłaściwej sieci,
wybrania sieci innej niż zamówiona dla danej usługi,
przypisania sieci do niewłaściwego serwera lub interfejsu,
odłączenia używanej sieci bez przygotowania nowej ścieżki dostępu.
Po zmianie przypisania sieci w panelu należy sprawdzić zgodność ustawień IP w systemie operacyjnym z parametrami tej sieci. Szczegółowa konfiguracja systemu operacyjnego wykracza poza zakres opisu obsługi panelu.
Publiczny adres IP powoduje, że usługi uruchomione na serwerze mogą być dostępne z Internetu.
Z tego względu zalecane jest:
uruchamianie wyłącznie niezbędnych usług,
ograniczenie dostępu do portów administracyjnych,
stosowanie zapory sieciowej,
ograniczanie dostępu administracyjnego do zaufanych adresów IP,
regularne aktualizowanie systemu i aplikacji,
stosowanie bezpiecznych protokołów komunikacyjnych.
W przypadku potrzeby zamówienia dodatkowej adresacji IP należy skontaktować się z Państwa Opiekunem Handlowym z Atmana.
Zarządzanie interfejsem sieciowym
Podczas przypisywania sieci w panelu należy wybrać interfejs właściwy dla danej usługi. Serwer może posiadać kilka fizycznych portów, ale nie każdy z nich służy do niezależnego podłączenia sieci publicznej.
W zależności od architektury porty mogą:
obsługiwać różne sieci,
pracować niezależnie,
tworzyć agregację,
zapewniać redundancję,
obsługiwać Q-in-Q w konfiguracjach przewidzianych dla tej funkcji.
Przed zmianą przypisania sieci należy zweryfikować interfejs na podstawie jego adresu MAC oraz parametrów usługi. Dostępność Q-in-Q po stronie infrastruktury nie oznacza, że panel umożliwia konfigurowanie VLAN-ów lub Q-in-Q.
Przed zapisaniem ustawień należy sprawdzić:
identyfikator serwera,
sieć, która ma zostać przypisana,
interfejs i jego adres MAC,
rolę interfejsu w zamówionym wariancie usługi,
wpływ zmiany na dostęp do serwera.
Po zapisaniu zmiany należy zweryfikować przypisanie sieci w panelu i sprawdzić komunikację z serwerem. Jeżeli zmiana wymaga dostosowania ustawień systemu operacyjnego, należy zadbać także o ich zachowanie po restarcie.
Przed zmianą mogącą przerwać łączność należy upewnić się, że dostępna jest konsola zdalnego zarządzania, np. IPMI lub XCC, zgodnie z wyposażeniem i warunkami usługi.
Redundancja interfejsów i LACP
Redundancja interfejsów jest usługą dodatkowo płatną. W zamówionym wariancie serwer może być podłączony do infrastruktury sieciowej za pomocą kilku interfejsów tworzących połączenie redundantne.
Celem takiej konfiguracji jest przede wszystkim zwiększenie odporności na awarię:
pojedynczego interfejsu,
przewodu sieciowego,
portu przełącznika,
jednego z elementów ścieżki sieciowej.
Jednym ze sposobów realizacji takiego połączenia jest LACP, czyli Link Aggregation Control Protocol.
LACP pozwala połączyć kilka fizycznych interfejsów w jeden logiczny interfejs.
Konfiguracja po stronie serwera zależy od systemu operacyjnego lub platformy wirtualizacyjnej oraz obsługiwanego przez nie mechanizmu agregacji. Musi być zgodna z parametrami przekazanymi przez Atman.
Przykład logicznego układu dla sieci udostępnionej natywnie:
NIC1 + NIC2 → agregacja LACP (np. bond0) → adres IP
Ważne: LACP jest dostępny wyłącznie w usłudze Nowa Architektura, w wariancie przygotowanym do obsługi tego mechanizmu.
W konfiguracjach bez LACP interfejsy mogą pełnić inne funkcje, zgodnie z parametrami usługi, na przykład:
obsługiwać różne sieci,
pracować niezależnie,
realizować oddzielne połączenia z siecią publiczną i prywatną.
Przy korzystaniu z LACP nie należy:
przypisywać tego samego adresu IP niezależnie do obu kart,
zmieniać przypisania sieci lub składu agregacji bez uwzględnienia parametrów usługi,
zmieniać trybu bondingu bez uwzględnienia konfiguracji infrastruktury,
włączać LACP na serwerze, dla którego ten mechanizm nie został udostępniony w usłudze Nowa Architektura.
LACP wymaga zgodnej konfiguracji po stronie serwera i infrastruktury sieciowej.
Samo posiadanie dwóch portów nie uprawnia do włączenia LACP. Jeżeli dokumentacja konkretnej usługi nie określa konfiguracji agregacji, przed zmianami należy skontaktować się ze wsparciem Atman.
LACP nie oznacza również, że pojedyncze połączenie TCP będzie wykorzystywało sumę przepustowości wszystkich fizycznych interfejsów.
Ruch jest rozdzielany pomiędzy porty na podstawie mechanizmu haszowania. W praktyce oznacza to, że większa łączna przepustowość może być wykorzystywana przede wszystkim przy wielu równoległych przepływach.
Główną korzyścią LACP w środowisku serwerowym jest:
redundancja,
większa odporność na awarie,
możliwość wykorzystania kilku fizycznych interfejsów przez wiele równoległych połączeń.
Zarządzanie DNS
DNS umożliwia powiązanie nazw domenowych z adresami IP usług. Dzięki temu użytkownicy i aplikacje mogą korzystać z nazw, takich jak example.pl, zamiast bezpośrednich adresów IP.
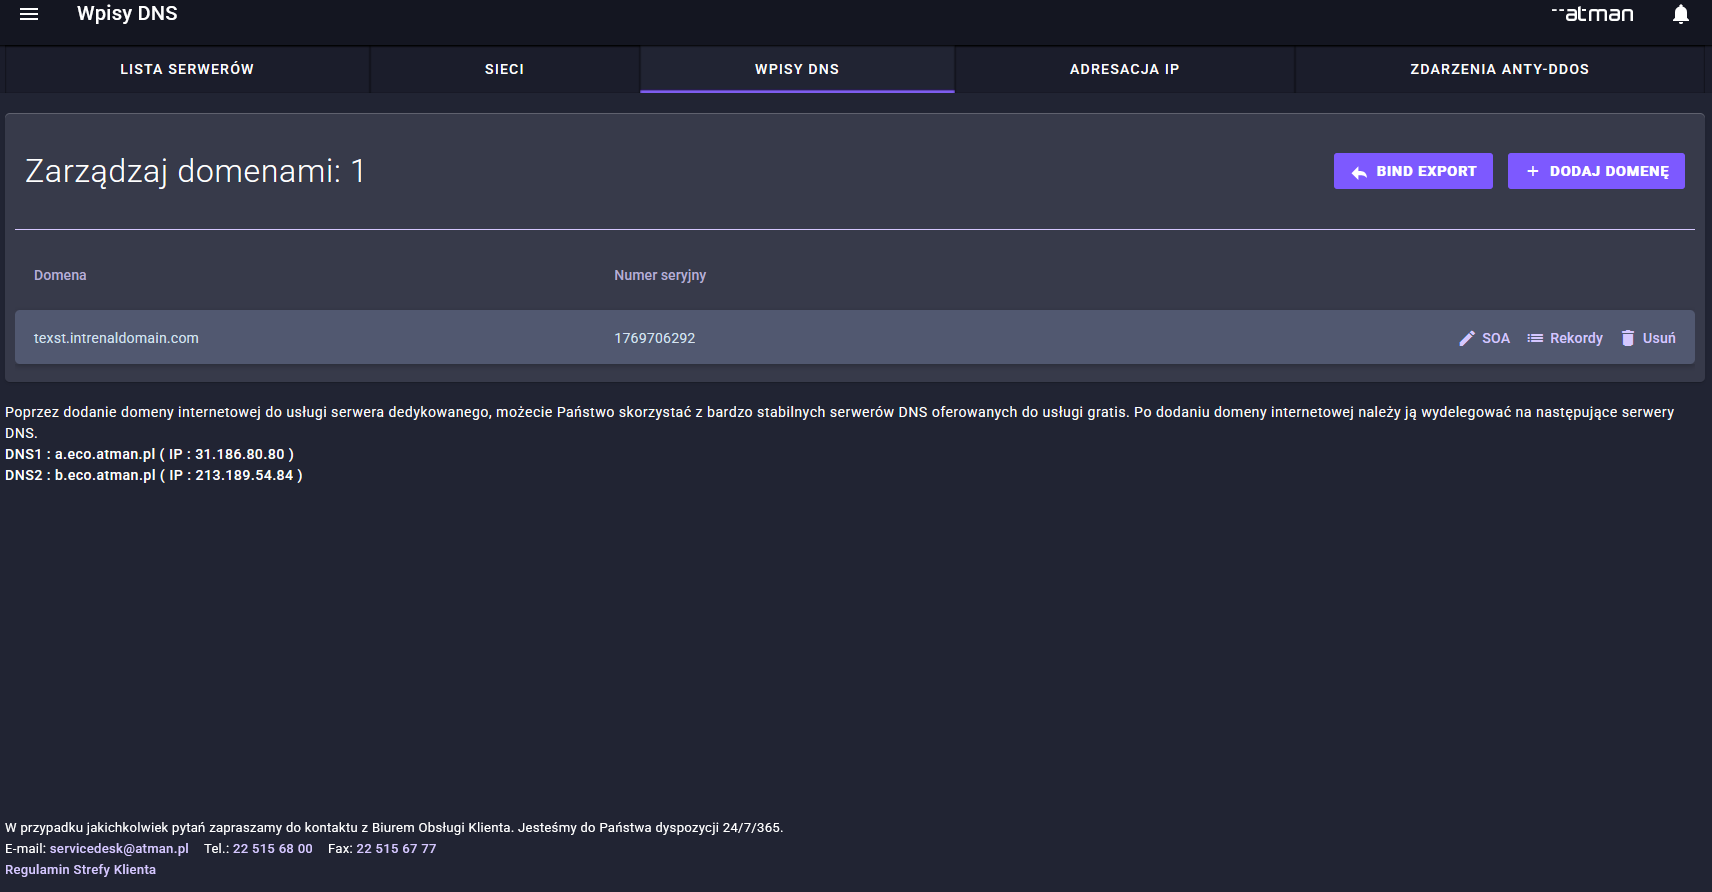
W zależności od modelu obsługi domeny, rekordy DNS mogą być zarządzane:
Po stronie Klienta — u obecnego rejestratora domeny, operatora DNS lub w zewnętrznym panelu DNS.
Po stronie Atman — jeżeli Klient korzysta z usług DNS udostępnianych przez Atman lub domena została odpowiednio delegowana.
W zewnętrznych systemach DNS — na przykład u dostawców usług chmurowych, operatorów CDN, systemów ochrony aplikacyjnej lub wyspecjalizowanych dostawców DNS.
Najczęściej wykorzystywane rekordy DNS to:
A — wskazuje nazwę na adres IPv4,
AAAA — wskazuje nazwę na adres IPv6,
CNAME — wskazuje nazwę na inną nazwę domenową,
MX — określa serwery pocztowe,
TXT — wykorzystywany między innymi do weryfikacji domen oraz konfiguracji SPF, DKIM i innych mechanizmów.
Zmiana rekordu DNS może nie być widoczna natychmiast.
Czas propagacji zależy przede wszystkim od wartości TTL oraz mechanizmów pamięci podręcznej wykorzystywanych przez serwery DNS.
Przed planowaną zmianą adresu IP usługi zalecane jest wcześniejsze obniżenie TTL. Może to skrócić czas przełączenia ruchu na nowy adres.
Sieć wewnętrzna
Sieć wewnętrzna umożliwia komunikację pomiędzy serwerami i innymi zasobami Klienta bez konieczności przesyłania ruchu przez Internet.
Może być wykorzystywana między innymi do:
komunikacji serwerów aplikacyjnych z bazami danych,
przesyłania kopii zapasowych,
replikacji danych,
komunikacji pomiędzy węzłami klastra,
budowy środowisk wysokiej dostępności,
połączenia kilku serwerów dedykowanych,
komunikacji z innymi usługami Klienta w Atmanie.
Usługa sieci wewnętrznej jest realizowana przez dedykowany fizyczny interfejs sieciowy.
Sieć wewnętrzna nie zastępuje mechanizmów bezpieczeństwa.
Dostęp pomiędzy serwerami powinien być ograniczany za pomocą:
zapory sieciowej,
reguł systemowych,
odpowiedniej konfiguracji usług,
kontroli dostępu na poziomie aplikacyjnym.
Ochrona AntyDDoS
Ochrona AntyDDoS zabezpiecza publicznie dostępne zasoby przed skutkami rozproszonych ataków typu Distributed Denial of Service.
Celem takich ataków jest przeciążenie:
łącza,
infrastruktury sieciowej,
stosu sieciowego systemu operacyjnego,
usług działających na serwerze.
Usługa AntyDDoS analizuje ruch kierowany do chronionej adresacji IP i umożliwia wykrywanie anomalii charakterystycznych dla ataków.
W zależności od charakteru zdarzenia ruch może zostać skierowany do infrastruktury filtrującej.
Ruch niepożądany jest odrzucany, natomiast prawidłowy ruch użytkowników jest przekazywany do chronionego serwera.
Ochrona może obejmować między innymi ataki:
wolumetryczne,
oparte na UDP,
oparte na TCP,
wykorzystujące ICMP,
wykorzystujące mechanizmy amplifikacji,
generujące dużą liczbę połączeń lub pakietów.
Szczegółowy zakres ochrony zależy od wybranego wariantu usługi.
Ochrona AntyDDoS działa w infrastrukturze sieciowej Atman i nie wymaga instalowania dodatkowego oprogramowania na serwerze.
Nie zastępuje jednak innych mechanizmów bezpieczeństwa, takich jak:
firewall,
WAF,
mechanizmy uwierzytelniania,
aktualizacje bezpieczeństwa,
ochrona antymalware,
kopie zapasowe,
poprawna konfiguracja usług.
W przypadku podejrzenia ataku należy sprawdzić:
dostępność serwera,
obciążenie systemu,
stan usług,
aktywne połączenia,
dostępność poszczególnych portów i protokołów.
Jeżeli problem nadal występuje, należy zgłosić incydent do Atman.
W zgłoszeniu warto podać:
identyfikator usługi,
adres IP,
przybliżony czas rozpoczęcia problemu,
rodzaj niedostępnej usługi,
port lub protokół,
zaobserwowane komunikaty błędów,
wyniki podstawowych testów, takich jak ping, traceroute lub próba połączenia z daną usługą.
Ochrona AntyDDoS jest usługą dodatkową. Jeżeli nie została zamówiona podczas uruchamiania serwera, możliwość jej aktywacji należy uzgodnić z Atman.